¿Por qué es importante evaluar la seguridad de los proveedores?
Hoy en día, evaluar la seguridad de los proveedores es una tarea clave para cualquier empresa que quiera proteger su operación, sus activos y, sobre todo, su reputación. En Panamá, las compañías se enfrentan a riesgos naturales al trabajar con terceros, riesgos que pueden comprometer la continuidad del negocio y el cumplimiento de toda la normativa vigente. A veces, basta con una brecha de seguridad, un fraude o incluso una simple fuga de información para que los problemas empiecen por la cadena de suministro, sobre todo si no se han tomado las precauciones necesarias con los proveedores. Además, la globalización y la digitalización han hecho que los riesgos operativos, legales y reputacionales crezcan, por eso es clave tener controles rigurosos sobre los aliados estratégicos y según sea el caso, contratar estudios de seguridad para evaluar situaciones de crisis o prevenir a futuro.
No se trata solo de una buena práctica. En muchos sectores, evaluar a los proveedores es un requisito obligatorio para cumplir con estándares internacionales de compliance, como la norma ISO 27001 sobre gestión de seguridad de la información o las recomendaciones de la Autoridad Nacional de Transparencia y Acceso a la Información (ANTAI). Ojo con esto: los ciberataques cada vez son más sofisticados y buscan vulnerar las cadenas de suministro, así que la supervisión constante y proactiva de los terceros con los que te relacionas es indispensable para no dejar cabos sueltos.
| Sector | Riesgo operativo principal | Ejemplo real o probable |
|---|---|---|
| Logística | Robo o pérdida de mercancía | Manipulación indebida en bodegas de terceros |
| Salud | Fuga de información confidencial | Filtración de datos de pacientes |
| Finanzas | Ciberataques vía software externo | Inyección de malware a través de API de un proveedor |
| Seguridad privada | Riesgos de integridad del personal | Colusión con actores externos |
| Retail | Incumplimiento normativo | Sanción por uso de proveedor no autorizado |
Métodos para verificar la confiabilidad de terceros
Análisis de antecedentes y validación documental
El primer filtro para saber si un proveedor es confiable es el análisis de antecedentes. Aquí lo importante es revisar la trayectoria de la empresa, su situación financiera, la experiencia que tiene en el sector y, claro, su reputación. Vale la pena solicitar documentos legales como:
- Registros mercantiles
- Certificaciones
- Referencias comerciales
- Comprobantes de que están al día con sus obligaciones fiscales y laborales
Consultar centrales de riesgo como CIFIN ayuda a identificar si existen antecedentes crediticios o alguna situación de morosidad que pueda afectar la relación comercial. Una revisión documental a fondo te permite detectar inconsistencias a tiempo y reduce el riesgo de terminar contratando a empresas poco confiables o, peor aún, fraudulentas.
En la práctica, muchas empresas en Panamá también van más allá:
- Consultan bases de datos públicas y privadas
- Verifican antecedentes judiciales
- Revisan listas internacionales de sanciones, como la OFAC
Por ejemplo, es frecuente descubrir proveedores con procesos laborales pendientes, lo que puede representar un riesgo legal para tu empresa. Así, una revisión documental exhaustiva te da la posibilidad de anticipar alertas y tomar decisiones informadas antes de firmar cualquier contrato.
Evaluaciones de ciberseguridad y acceso a sistemas
Las evaluaciones de ciberseguridad son indispensables cuando se trata de proveedores que tendrán acceso a tus sistemas, datos o infraestructuras críticas. Aquí el objetivo es analizar las políticas de seguridad informática del proveedor, cómo maneja los datos, qué tan protegido está ante amenazas y qué tan rápido puede responder frente a un incidente. Es clave emplear:
- Cuestionarios de seguridad
- Auditorías técnicas
- Verificar el cumplimiento de normativas como la Ley de Protección de Datos Personales de Panamá
Si no se gestiona bien este tema, la empresa podría verse expuesta a filtraciones de información, sanciones por parte de los entes reguladores y hasta a la pérdida de confianza de clientes o aliados.
Un ejemplo claro es el uso de cuestionarios de autoevaluación recomendados por organismos internacionales o herramientas especializadas como el Vendor Security Assessment Questionnaire (VSAQ), que ayudan a identificar vulnerabilidades en los procesos de los proveedores. En sectores como el financiero o el de salud, se suele exigir certificaciones como ISO 27001 o PCI DSS, e incluso se realizan pruebas de penetración para validar la solidez de las defensas tecnológicas. Además, contar con proveedores de servicios de ciberseguridad certificados puede fortalecer este proceso y disminuir los riesgos de ataques externos.
Poligrafía empresarial como medida preventiva
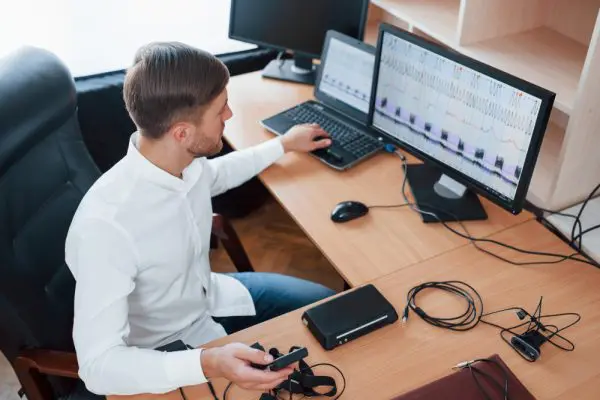
La poligrafía empresarial es una herramienta que cada vez gana más terreno para verificar la integridad y confiabilidad de quienes representan o trabajan para los proveedores. A través de pruebas de polígrafo, es posible identificar riesgos relacionados con conductas ilícitas, conflictos de interés o posibles fraudes. Esta técnica no solo se utiliza para evaluar candidatos en procesos de selección, sino también para hacer seguimiento periódico al comportamiento de empleados clave en los proveedores. En pocas palabras, es una medida preventiva que ayuda a fortalecer la seguridad en la cadena de suministro y a mitigar riesgos tanto internos como externos.
En la región, empresas de seguridad privada, logística y sectores regulados han incluido la poligrafía dentro de sus estándares de control. Por ejemplo, en el sector de transporte de valores, las pruebas de polígrafo han contribuido a reducir robos internos y a generar mayor confianza en los equipos tercerizados. Además, el respaldo de entidades especializadas y poligrafistas certificados garantiza que los resultados sean objetivos y confiables.
¿Cuándo es pertinente aplicar una prueba de polígrafo a proveedores?
| Escenario | Justificación para aplicar polígrafo |
|---|---|
| Antes de contratar un proveedor de seguridad | Validar integridad del personal que manejará activos |
| Incidentes de pérdidas inexplicables | Aclarar responsabilidades sin pruebas físicas claras |
| Accesos no autorizados | Complementar investigaciones digitales o documentales |
| Proveedores con historial dudoso | Confirmar confiabilidad antes de renovar contrato |
| Procesos de transporte de valores | Reforzar la confianza en el equipo de alto riesgo |
La prueba de polígrafo resulta pertinente cuando el nivel de riesgo asociado al servicio o producto es alto. Es recomendable usar esta herramienta antes de formalizar relaciones comerciales con proveedores que tendrán acceso a información sensible, activos de valor o funciones críticas dentro de la empresa. También aplica cuando surgen dudas sobre irregularidades, pérdidas que no tienen explicación clara o si el historial del proveedor presenta alertas. En Panamá, varios sectores han optado por incluir la poligrafía en sus protocolos de evaluación y seguimiento, alineándose con las mejores prácticas internacionales de compliance y gestión de riesgos. Si tienes en mente implementar este tipo de evaluación, puedes considerar la opción de Contratar Prueba de Polígrafo en Panamá.
Por otro lado, la prueba de polígrafo puede ser muy útil durante investigaciones de incidentes concretos, como accesos no autorizados a información confidencial o manipulación de inventarios. En estos casos, la poligrafía complementa otras investigaciones internas y facilita esclarecer los hechos, siempre bajo el amparo de la ley. Es clave tener en cuenta que la decisión de aplicar una prueba de este tipo debe estar bien documentada, justificada y contar con el consentimiento informado de la persona evaluada.
Beneficios de implementar estas pruebas en tu cadena de suministro
Reducción de riesgos operativos y reputacionales
Implementar pruebas de seguridad en la cadena de suministro te permite identificar a tiempo proveedores con antecedentes problemáticos o con debilidades en sus controles internos. Esto reduce la posibilidad de fraudes, robos, sabotajes y filtraciones de datos. Además, contribuye a mantener la continuidad operativa y a evitar crisis reputacionales por incidentes relacionados con terceros. Empresas que han apostado por estos controles suelen reportar menos pérdidas y mejores indicadores en la gestión de riesgos.
Para ilustrar, una empresa del sector retail que implementó controles de antecedentes y evaluaciones de ciberseguridad en sus proveedores logísticos pudo detectar a tiempo un operador con historial de incumplimientos y accesos no autorizados, evitando una posible crisis. Por otro lado, reducir los riesgos reputacionales se traduce en mayor confianza de los clientes y mejores oportunidades para participar en licitaciones públicas o privadas, donde la gestión de riesgos de terceros suele ser un factor determinante.
Transparencia y cumplimiento normativo
Incluir pruebas de seguridad en tus procesos fomenta la transparencia en las relaciones comerciales y facilita el cumplimiento de normativas tanto nacionales como internacionales. En Panamá, la Ley de Protección de Datos Personales exige que la información esté bien gestionada, incluso cuando el tratamiento lo hacen los proveedores. Evaluar la seguridad de los terceros demuestra diligencia y compromiso con el compliance, lo que puede convertirse en un punto a favor en licitaciones y auditorías. Además, la transparencia fortalece la confianza de clientes, inversionistas y entidades reguladoras.
A nivel internacional, regulaciones como el GDPR en Europa o la Ley Sarbanes-Oxley en Estados Unidos exigen que las empresas controlen y supervisen a sus proveedores en temas de seguridad y cumplimiento. Adoptar estas prácticas no solo protege a la empresa frente a sanciones, sino que también mejora su posicionamiento en mercados globales y ante inversionistas que valoran la gestión responsable de los riesgos de terceros.
¿Cómo implementar un protocolo de pruebas de seguridad para terceros?
Para poner en marcha un protocolo de pruebas de seguridad para proveedores, lo primero es definir políticas claras y procesos estandarizados. El paso inicial consiste en identificar los riesgos asociados a cada tipo de proveedor y establecer criterios de evaluación según el nivel de criticidad.
Pasos recomendados:
- Crear listas de verificación que incluyan análisis de antecedentes, validación documental, evaluaciones de ciberseguridad y pruebas de integridad como el polígrafo.
- Comunicar de manera transparente todos los requisitos de seguridad para lograr la colaboración de los proveedores.
- Documentar los resultados y actualizar los protocolos de manera periódica, incorporando aprendizajes y cambios en la normativa.
- Capacitar internamente a los equipos encargados para que gestionen las evaluaciones de forma ética y efectiva.
Adicionalmente, puedes apoyarte en plataformas tecnológicas que centralicen la información de los proveedores, faciliten el seguimiento de auditorías y permitan actualizar los requisitos automáticamente conforme cambian las normas. Por ejemplo, integrar sistemas de gestión de proveedores (Supplier Management Systems) ayuda a automatizar alertas sobre vencimientos de certificaciones o cambios en el estatus legal de los terceros. Realizar simulacros o ejercicios de respuesta ante incidentes, en conjunto con los proveedores, también fortalece la preparación y la resiliencia de la cadena de suministro.
¿Qué aspectos legales considerar al aplicar pruebas de seguridad?
Cuando se trata de aplicar pruebas de seguridad a proveedores, es fundamental respetar la normativa legal vigente, especialmente en temas de protección de datos personales y derechos laborales. En Panamá, la Ley de Protección de Datos Personales regula el manejo de información sensible y exige el consentimiento informado para pruebas como el polígrafo. Por eso, es indispensable informar a los proveedores sobre la finalidad y el alcance de las evaluaciones, garantizando siempre la confidencialidad y el debido proceso. Además, conviene establecer en los contratos cláusulas que permitan terminar la relación comercial si los resultados de las pruebas de seguridad no son favorables. Cumplir con estos requisitos legales protege a la empresa de sanciones y conflictos judiciales, y refuerza su compromiso con la ética empresarial.
Recomendaciones legales:
- Contar con asesoría legal especializada para redactar las cláusulas contractuales relacionadas con la seguridad de los proveedores.
- Incluir obligaciones de someterse a auditorías, notificar incidentes de seguridad y aceptar medidas correctivas en caso de incumplimiento.
- Mantener registros detallados de todas las evaluaciones realizadas, respetando los principios de proporcionalidad y minimización de datos.
- En sectores regulados, como el financiero o el de salud, revisar requisitos adicionales establecidos por entidades como la Superintendencia de Bancos de Panamá o la Autoridad Nacional de los Servicios Públicos (ASEP).
Proteger tu empresa comienza por conocer a tus aliados
Conocer a fondo a los proveedores es, sin duda, uno de los pilares más importantes para una gestión de riesgos efectiva. Implementar pruebas de seguridad, desde la revisión documental y la evaluación de ciberseguridad hasta herramientas como la poligrafía, es una estrategia que protege la operación y refuerza la confianza en la cadena de suministro. Apostar por estos procesos refleja responsabilidad y visión de futuro, algo fundamental para el crecimiento y la sostenibilidad en el entorno empresarial panameño.
En resumen, conocer realmente a quienes te acompañan en el camino empresarial no solo te protege frente a amenazas inmediatas, sino que también ayuda a construir relaciones comerciales sólidas y duraderas. La transparencia, el cumplimiento normativo y la prevención de riesgos son factores que posicionan a tu empresa como un socio confiable y responsable ante clientes, autoridades y la sociedad en general.